САЩ и Нидерландия арестуваха предполагаем лидер на групата, хакнала ФБР
САЩ и Нидерландия арестуваха предполагаем член на ShinyHunters след атаката срещу FBIJobs.gov и твърденията за откраднати данни.
САЩ и Нидерландия съвместно са арестували предполагаем член на киберпрестъпната група ShinyHunters. Операцията е проведена във вторник от ФБР и нидерландската национална полиция.
Арестът идва седмица след атаката срещу сайта FBIJobs.gov. Тогава групировката пое отговорност за обезобразяването на страницата. Хакерите заявиха, че са откраднали данни за служители на ФБР и кандидати за работа.
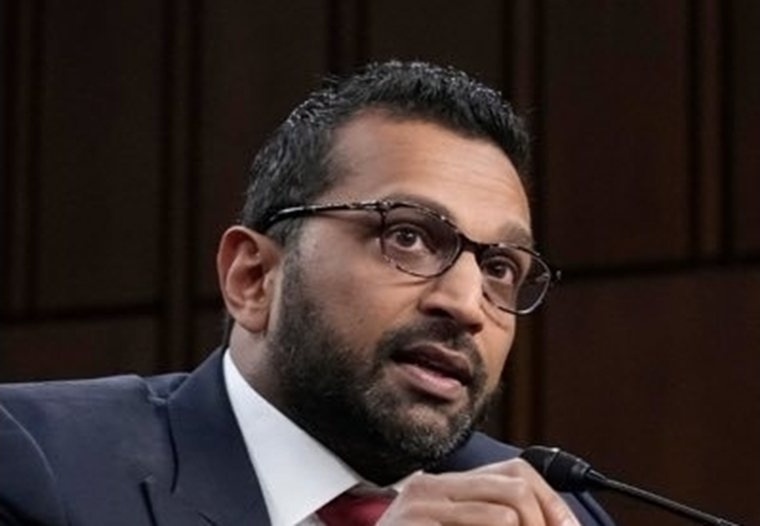
Директорът на ФБР Каш Пател не назова арестувания. В публикация в „Екс“ той го определи като един от предполагаемите лидери на организацията.
„Докато говорим, екипи на ФБР активно работят с партньори, за да получат и изпълнят нови насоки в продължаващото разследване въз основа на този арест“, написа Пател.
СвързаноХакери удариха ФБР, откраднаха медицинските досиета на хиляди агенти

ФБР съобщи, че разследването на киберинцидента продължава. Бюрото поддържа редовна комуникация с всички потенциално засегнати лица. В рамките на 24 часа след публичното съобщаване са изпратени множество вътрешни съобщения до служителите.
Случаят е свързан със системата FBIJobs.gov. ФБР заяви, че работи денонощно по разследването и следи последиците от инцидента.
Миналата седмица ShinyHunters публикува твърдения в даркнет и разговаря с няколко медии. Групировката заяви, че е откраднала между 2 и 3 терабайта данни.
Според хакерите информацията е свързана със служители на ФБР и Министерството на правосъдието на САЩ. Те твърдят, че са използвали нова уязвимост в Oracle PeopleSoft.
В една от публикациите си ShinyHunters се обърна директно към Каш Пател и помощник-директора на киберотдела на ФБР Брет Литърман.
„Компрометирахме ФБР“, заявиха киберпрестъпниците.
Хакерите твърдят, че разполагат с чувствителни данни за почти всички агенти на ФБР. По думите им засегнати са и хора, кандидатствали за работа в Бюрото.
Те посочват още системи за наказателно правосъдие, човешки ресурси и Medlink. ФБР не е посочило публично пълния обхват на компрометираната информация.
По-рано „Ню Йорк таймс“ съобщи за вътрешен имейл до служители на Бюрото. В него атаката е определена като инцидент с киберсигурността. Съобщението признава, че лични данни на някои служители са били откраднати.
Случаят се развива на фона на други атаки срещу системи и служители на ФБР. Хакери вече са атакували ФБР и са откраднали медицински досиета на агенти.
Разследването продължава с участието на американски и нидерландски служби. Арестът трябва да подпомогне събирането на нови насоки по случая.