Лондон проверява системите си за уязвимости в PHP, Amazon отчита атаки
Британското правителство проверява онлайн услугите си за уязвимости в PHP. Amazon съобщи за опити за атаки преди публичното предупреждение.
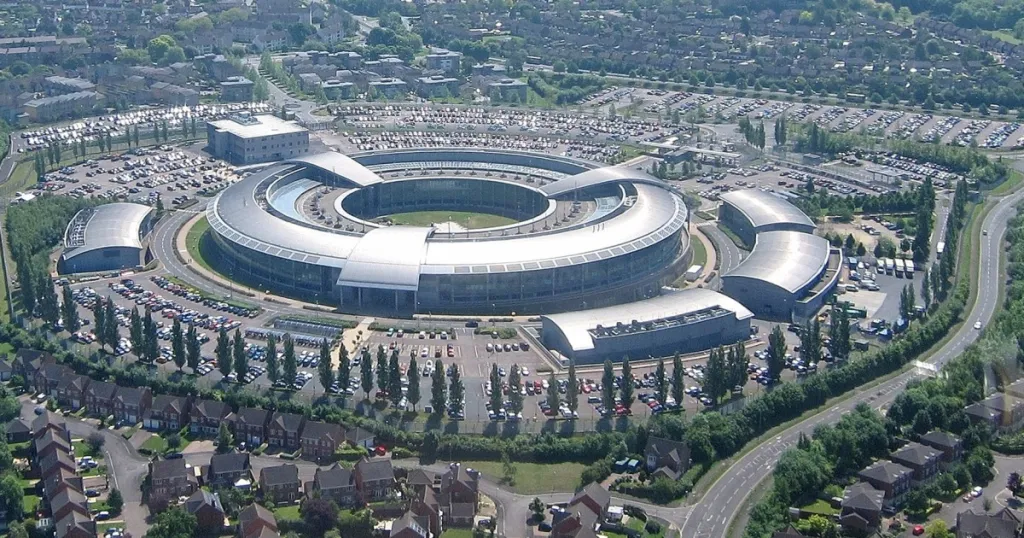
Британското правителство проверява онлайн услугите си за потенциални уязвимости в PHP, съобщи Би Би Си. Предупреждението засегна правителства и компании, които се опитват да защитят системите си от атаки.
Amazon съобщи за опити за експлоатация на уязвимостите преди публичното предупреждение. Компанията е установила опит от 17 октомври срещу нейна система-примамка. Според ръководителя по сигурността Си Джей Моузес анонимният IP адрес подсказва, че атаката е извършена от злонамерен участник. Amazon заяви, че не е ясно как той е научил за уязвимостите.
Компанията е регистрирала и други атаки на 21 октомври, след като подробности за проблема са изтекли в социалните мрежи, но преди предупреждението да стане публично. Различията в използваните данни и средствата за анонимизация подсказват, че са действали няколко участници, каза Моузес.
Уязвимостите са в програмния език PHP, който стои зад значителен брой сайтове. Те останали незабелязани поне десетилетие и били открити с помощта на изкуствен интелект. На 21 октомври проектът PHP пусна спешни поправки за две критични уязвимости, позволяващи дистанционно изпълнение на код, съобщава AWS.
Националният център за киберсигурност на Великобритания призова организациите да приложат поправките. Центърът препоръча временно изключване на системите, ако незабавното отстраняване на проблема не е възможно. В бележка той посочи:
Когато незабавното отстраняване не е възможно, организациите трябва да обмислят изключване на системата, докато рискът не бъде напълно ограничен.
Сайтове на институции в Нидерландия и Финландия бяха изключени като предпазна мярка. Уикипедия също свали част от сайта си. Би Би Си съобщи, че мерките следват препоръки за временно спиране на услуги, когато уязвимостта не може да бъде отстранена веднага.
Вчера киберслужби призоваха сайтовете да приложат критична актуализация или да излязат офлайн.
Изтичането на технически подробности ускори риска от атаки, предупреди ръководителят по сигурността на Amazon. Според него изкуственият интелект позволява на повече участници да действат часове или минути след разкриване на уязвимост.